

随着AI在各家金融机构更深更广地应用,相关风险管理需要加强重视。10月7日,新加坡金融管理局(MAS)发布《人工智能风险管理指引》(为英文版本,以下简称“《指引》”),旨在支持新加坡金融业负责任地应用人工智能技术。
据悉,《指引》自2027年10月7日起生效,并分两个阶段实施。
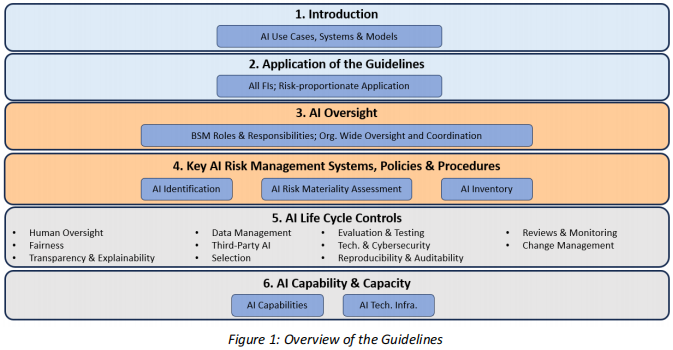
第一阶段是从2027年10月7日起,金融机构须满足《指引》中第3至4章的要求;第二阶段是在2028年10月7日前,满足《指引》中第5至6章的要求。
《指引》指出,AI应用带来的风险包括财务风险、操作风险、行为风险、金融犯罪风险、声誉风险等。而对于生成式AI而言,AI风险可能被放大,生成式AI可能引发一系列相互关联的其他风险,例如安全风险、隐私风险、法律与知识产权风险、第三方AI风险、操作风险、人为因素风险等。同理,智能体会被赋予更高的自主权与工具访问权限,会进一步放大风险。
第三章“AI监督管理”部分提到,金融机构董事会与高级管理层在建立与监督健全的AI风险管理框架、政策与流程方面发挥关键作用,支撑全机构的AI风险管理工作。
《指引》在此提出了董事会或其授权的专门委员会、高级管理层分别负责履行的职责。
第四章“核心AI风险管理体系、政策与流程”部分提到,金融机构应确保其AI风险管理框架涵盖AI识别、清单管理与风险重要性评估的核心体系、政策与流程。金融机构应采用统一、规范的方法识别、梳理AI应用并评估其风险重要性,并根据评估的风险等级匹配相应的管控措施。
其中,在AI风险重要性评估方面,金融机构应建立评估方法论,根据业务性质以及所用系统与模型带来的风险,评估AI应用场景的风险重要性。应统一适用该评估方法论,对机构内每个AI应用场景开展风险重要性评估。此类评估对于校准风险管理方法至关重要,可确保所采取的控制措施与风险程度相称。这可保障风险重要性等级更高的AI应用场景接受更严格的审查与更有力的管控,支撑有效监督,确保AI应用始终处于批准范围内。
第五章“AI生命周期管控”部分提到,金融机构应规划并落实覆盖AI应用场景、系统或模型全生命周期的健全管控措施,明确各业务与职能部门的管控职责。应定期评审AI生命周期管控措施,适配AI新技术的应用。
《指引》在此提出了指向数据管理、透明度与可解释性、公平性、人工监督、第三方AI管理、选型、评估与测试、技术与网络安全风险、可复现性与可审计性、部署前评审、部署后监控与评审、变更管理等方面的具体要求。
最后的第六章“AI能力与资源配置”部分则是关于AI风险管理能力、AI技术基础设施的要求。
其中,AI风险管理能力上:金融机构应确保参与AI开发、部署与使用的人员具备必要的专业能力与职业操守;应定期开展评审,确保参与AI应用场景、系统或模型开发、部署与维护的相关人员,具备有效开展AI风险管理的充足能力与资源等。
AI技术基础设施上:金融机构应确保其技术基础设施能够支撑拟实施的AI应用场景、系统或模型。与其他信息技术系统一样,AI系统及其中的模型也面临技术风险,包括系统可用性、韧性、安全与网络安全风险。为应对此类风险,金融机构应确保底层硬件与软件资源(如图形处理器、网络基础设施、系统内存、安全数据流水线)足以满足AI应用场景、系统或模型的性能、可扩展性与韧性需求。确定特定AI应用场景的技术基础设施配置时,金融机构应参考相关技术风险管理指引与通知,以及相关行业框架。
展开全文
- 移动支付网 | 2026/10/10 16:44:49

- 移动支付网 | 2026/8/25 9:22:19
- 移动支付网 | 2026/7/3 20:26:53
- 移动支付网 | 2026/5/20 15:47:26
- 移动支付网 | 2026/5/9 10:52:10
- 移动支付网 | 2026/3/25 21:31:25

- 移动支付网 | 2025/12/9 10:03:53

- 移动支付网 | 2025/12/2 14:18:52

- 移动支付网 | 2025/11/20 9:34:20
- 移动支付网 | 2025/11/14 10:39:27
- 移动支付网 | 2026/10/13 9:42:03

- 移动支付网 | 2026/10/12 12:20:33

- 移动支付网 | 2026/10/12 12:15:51

- 移动支付网 | 2026/10/12 10:34:03
- 移动支付网 | 2026/10/12 9:17:12
