
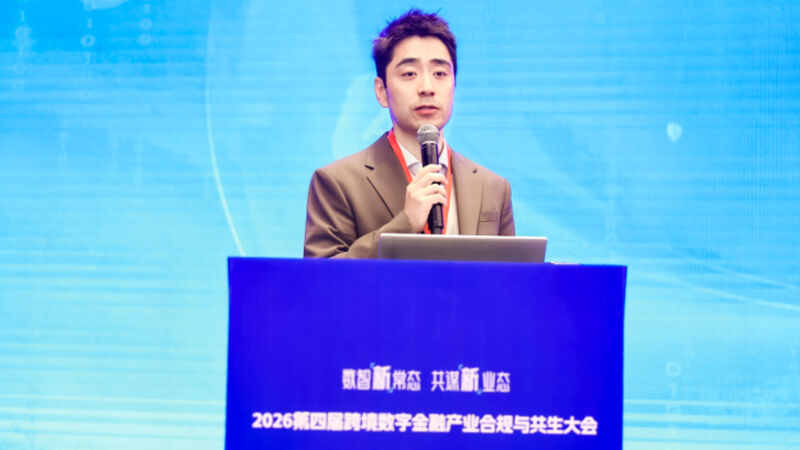
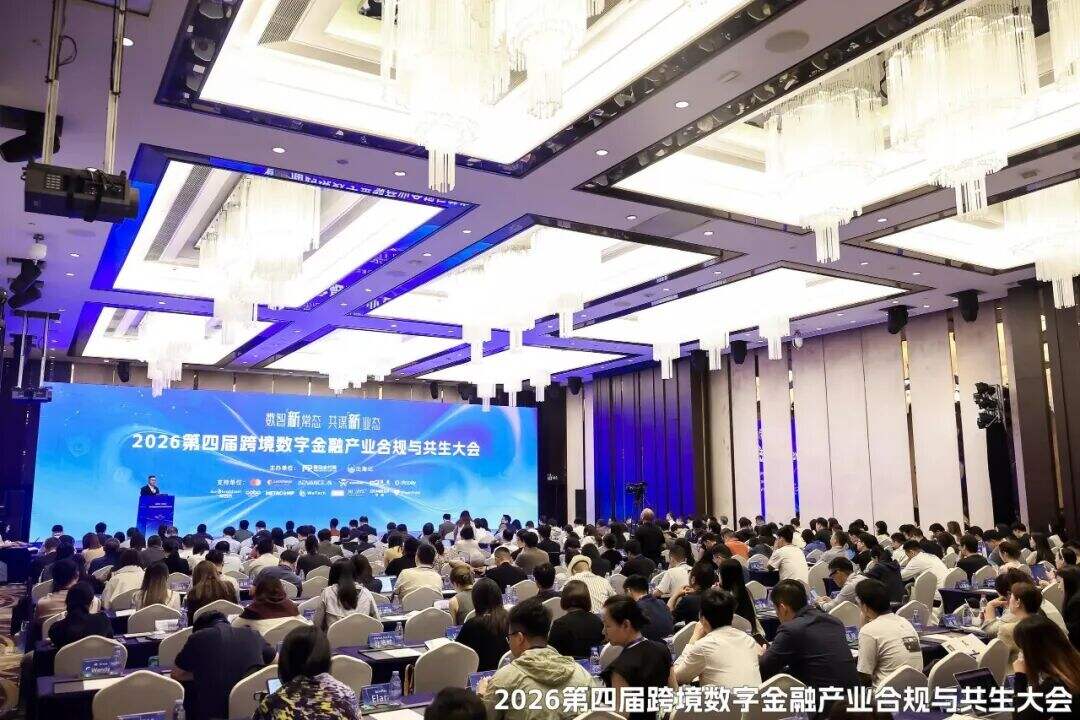
10月15日,由移动支付网、出海记主办的《2026第四届跨境数字金融产业合规与共生大会》在深圳举办。dtcpay Technology VP童彬发表了《当AI成为跨境金融企业的运营中枢——如何以任务级数据权限实现受控执行》的主题演讲,结合企业内部落地的自研AI平台实践,拆解了跨境支付场景下AI Agent从“能用”到“可控可用”的完整技术路径。
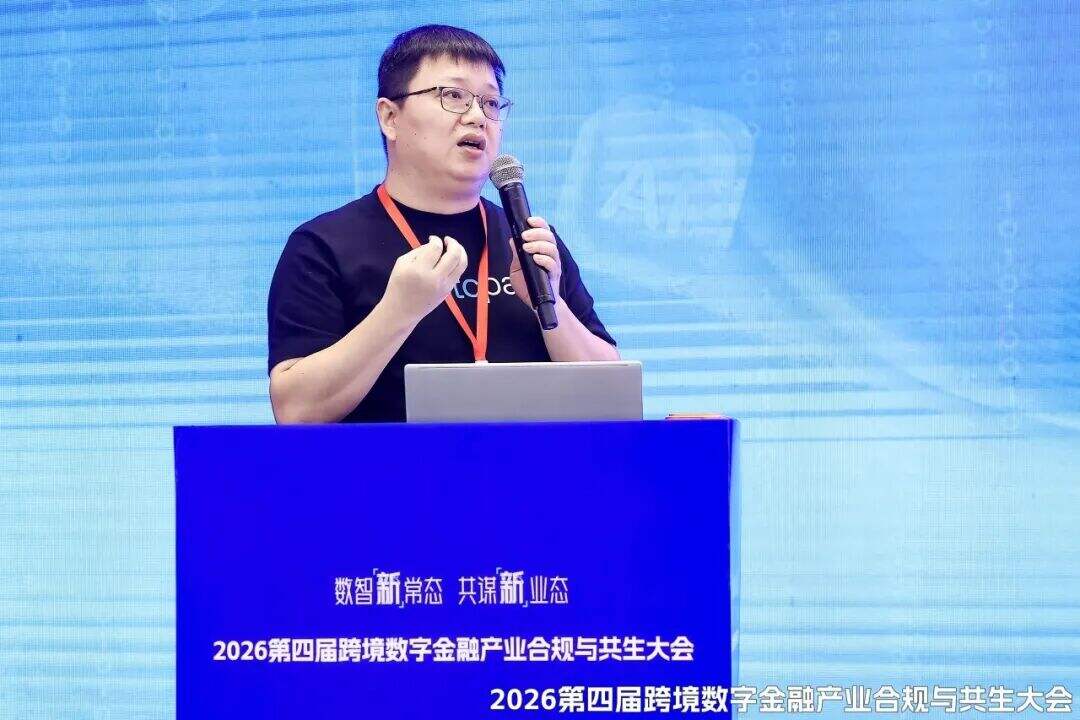
他通过分析自研AI权限管控平台的完整落地路径,首次在跨境支付行业提出“任务级动态数据权限”的AI运营中枢建设思路。不同于通用AI工具分散授权、长期Token管理的传统模式,该方案通过统一AI访问网关,将企业内部全量业务系统资源完成集中封装接入,基于员工身份与具体任务场景签发短期临时访问令牌,实现“一次任务、一次授权、权限随任务结束即时回收”的受控执行机制。
据童彬介绍,dtcpay内部打造的自研AI平台核心目标,是为每一位入职员工配备专属的AI工作助手,让Agent伴随员工完成全流程业务与操作,成为贴合个人工作场景的“数字伙伴”。为了实现这一愿景,平台没有沿用通用AI工具分散接入系统、长期授权Token的管理模式,而是搭建起一套统一的AI访问服务网关,将企业内部系统等所有资源,通过MCP与API完成统一封装接入,同步全量组织架构信息,形成集中式的身份识别与权限管控体系。
这套机制打破了传统网状授权的管理逻辑:员工不再需要为不同系统单独申请、持有有效期30至90天的访问密钥,所有由人或后台服务发起的AI任务,都会先通过统一认证入口识别发起方身份,再根据具体任务的权限范围签发短期临时令牌,仅允许Agent访问该任务必要的最小资源。当任务结束、转交或人员权限变更时,对应的访问权限会即时撤回,从根源上避免长期权限泄露带来的安全风险。
在实际业务场景中,这套管控体系已经形成完整的落地流程。以客诉异常扣款处理为例,AI接收到用户诉求后,会先基于任务属性明确可调用的系统范围,所有工单读取、数据查询、流程转派的操作,全程经过自研AI系统校验,每一步调用记录都会被完整留存至审计日志,敏感数据会根据客服、合规、主管等不同岗位的权限自动做可见性裁剪。即使AI在交互过程中接收到越权指令,也会在网关层被直接拦截,无法触达后端业务系统的敏感端点。
针对研发场景,dtcpay也同步配套了托管式Harness系统,开发人员无需自行管理各类代码库访问密钥,所有代码编写、提交操作都在云端托管环境中完成,每一次操作仅分配短效访问凭证。代码提交后会自动触发全链路复核机制,通过多道安全门禁检查漏洞、供应链风险,再由专门的复核Agent完成二次校验,最终流转至发布环节,逐步搭建起自动化的AI安全开发产线。
跨境金融行业的AI落地,卡点从来不是模型能力,而是如何让业务部门真正“放心用”。自研AI平台的核心逻辑,就是把AI的执行过程从“无边界的自主发挥”,转化为“身份可识别、权限可动态调整、操作全链路可追溯”的受控流程,最终在安全合规的前提下,让AI真正成为跨境金融企业的高效运营中枢。
随着AI Agent从“对话工具”转向“自主执行”,行业竞争的核心已从算力、模型能力延伸至“权限管控能力”,即模型决定AI能胜任什么任务,权限决定它能安全地把能力用到哪里。dtcpay本次公开的实践路径,为跨境金融行业AI规模化落地提供了可直接复用的安全范式。
展开全文
- 移动支付网 | 2026/10/22 17:13:46
- 移动支付网 | 2026/10/22 17:05:40
- 移动支付网 | 2026/10/22 15:08:15
- 移动支付网 | 2026/10/22 11:57:50
- 移动支付网 | 2026/10/22 10:42:27
- 移动支付网 | 2026/10/22 10:25:53
- 移动支付网 | 2026/10/22 9:21:31
- 移动支付网 | 2026/10/22 9:08:52
- 移动支付网 | 2026/10/19 8:36:45
- 移动支付网 | 2026/10/12 9:17:12

- 移动支付网 | 2026/8/13 18:50:39

- 移动支付网 | 2026/7/31 17:55:59
- 移动支付网 | 2026/7/28 9:05:30

- 移动支付网 | 2026/4/20 16:58:52
